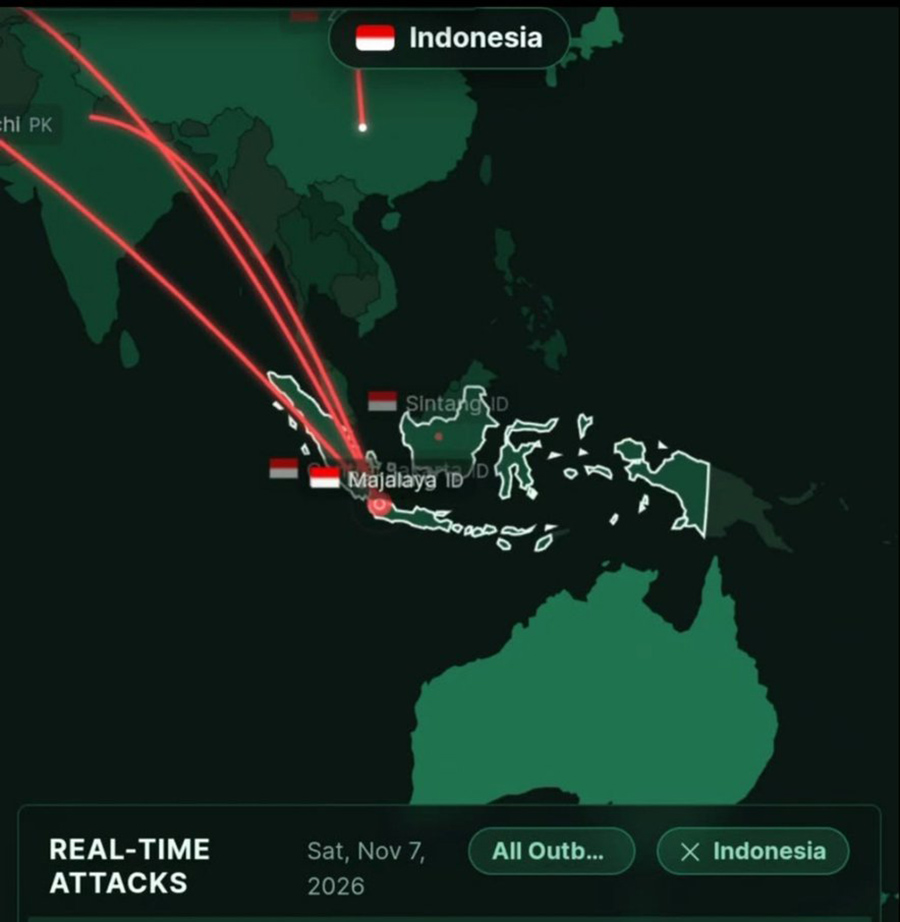

JAKARTA, MyInfo.ID – Indonesia diterpa gelombang ancaman siber masif pada Sabtu malam (7/11/2026). Dashboard FortiGuard Labs mencatat sekitar 350.600 aktivitas serangan menyasar Tanah Air, dengan sektor perbankan sebagai target utama. Meski angka itu terbilang fantastis, belum ada bukti kebocoran data atau gangguan layanan bank nasional.
Pantauan di media sosial X sempat ramai membahas tangkapan layar peta ancaman FortiGuard Labs. Tiga akun pengguna, yakni @varelhere, @txtsobatcuan, dan @sosmedkeras, menyebarkan angka yang sama meski dengan rincian berbeda.
“DARURAT SIBER FINANSIAL INDONESIA! Sektor Banking/Finance dihantam 212.000+ serangan dalam 24 jam terakhir! Wajib Cek Sekarang: Aktifkan 2FA m-banking, JANGAN kasih OTP ke siapa pun, Hindari Wi-Fi publik, Ignore link/APK asing. Stay safe, Sobat Cuan!” tulis akun @txtsobatcuan.
Akun @varelhere bahkan mengklaim total serangan mencapai 723 ribu dalam sehari. “Sekarang Indo lagi diserang dari luar, tapi kayaknya nggak banyak yang aware dah. Kalian mesti tau dalam waktu 24 jam Indo udah kena 723 ribu serangan cyber yang dimana bank jadi top target mereka,” cuitnya.
Perlu dipahami, angka FortiGuard Labs adalah hasil deteksi sensor global. Aktivitas yang dihitung mencakup pemindaian celah keamanan, percobaan pencerobohan, dan trafik berbahaya yang berhasil diblokir. Angka tersebut bukanlah hitungan peretasan sukses.
BSSN dan OJK Siaga Penuh
Menghadapi eskalasi ancaman, Badan Siber dan Sandi Negara (BSSN) bergerak cepat bersama tim TI perbankan nasional. Fokusnya memblokir setiap celah kerentanan yang terdeteksi. OJK pun memperketat pengawasan dengan mewajibkan seluruh bank umum menerapkan standar ketahanan siber (cyber resilience) tinggi.
BACA JUGA: Pakar Siber Ingatkan Publik Tak Panik soal 350 Ribu Serangan ke Indonesia
Regulasi krusial yang ditegakkan, institusi keuangan wajib melaporkan insiden siber kurang dari 24 jam sejak anomali pertama terdeteksi. Langkah preventif ini diharapkan menjaga stabilitas sistem keuangan nasional.
BSSN sebelumnya, 4 November 2026, merilis advisory darurat soal gelombang ransomware varian baru hybrid fileless yang menyasar bank, fintech, dan energi. Ransomware ini bisa mematikan back up dan melakukan double extortion lewat RDP tanpa MFA. Bank diminta menerapkan full zero trust, back up air-gapped offline, dan patroli siber 24 jam.
Selain itu, malware Android Hirudo dilaporkan mengincar 8 aplikasi m-banking dari 7 bank di Indonesia. Malware ini berpotensi mencuri PIN nasabah.
Gempuran Global
Ancaman siber memang tengah melanda perbankan dunia. Di Malaysia, situs Bank Rakyat mengalami defacement pada 6 November 2026. Kelompok MARLANWG mengklaim bertanggung jawab. Menteri Komunikasi Malaysia, Datuk Seri Fahmi Fadzil, memastikan tidak ada pencurian data. “Kami telah mengidentifikasi upaya serangan siber oleh aktor non-negara, termasuk peretasan. Namun, sejauh ini tidak ada pencurian data ataupun gangguan terhadap sistem perbankan daring,” katanya.
Di Prancis, Credit Mutuel Arkea dilaporkan kehilangan dana korporat akibat serangan siber. Bank menegaskan aset nasabah individu aman. “Insiden ini tidak berdampak pada aset (nasabah) dan hanya menyebabkan keterlambatan dalam pelaksanaan transfer tertentu,” tulis manajemen bank.
Sementara di Jepang, 128 Bank Shinkin di wilayah barat mengalami gangguan layanan pada 6 November 2026. Shinkin Central Bank menyatakan gangguan akibat kegagalan komunikasi peralatan, bukan serangan siber.
Apresiasi untuk Pahlawan Siber
Di balik layar, tim TI perbankan nasional bekerja tanpa lelah. Unggahan akun Instagram @realmrbert dikutip Minggu (8/11/2026) menyita perhatian. “Doakan pegawai IT bank-bank di Indonesia saat ini, mereka sedang menjaga uang kalian mati-matian. Tolong kasih apresiasi, banyak dari mereka yang tidak tidur. Mereka perang beneran saat ini,” tulisnya.
Unggahan itu ditutup dengan pesan hangat. “Bank pelat merah dan biru, sehat terus kalian semua. Kirim salam sama bank kalian.”
Hingga berita ini diturunkan, belum ada laporan resmi dari BSSN, OJK, Bank Indonesia, atau bank komersial tentang kerusakan sistem pada malam itu. Yang terkonfirmasi hanyalah tingginya aktivitas ancaman yang terdeteksi. Celah yang ditemukan, bukan jumlah serangan, yang menentukan keberhasilan peretasan.