
JAKARTA, MyInfo.ID – Pakar keamanan siber Alfons Tanujaya mengingatkan masyarakat agar tidak langsung panik saat membaca angka ratusan ribu serangan siber yang menyasar Indonesia. Menurutnya, angka tanpa konteks pembanding justru berpotensi menimbulkan kepanikan yang tidak perlu.
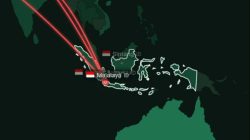
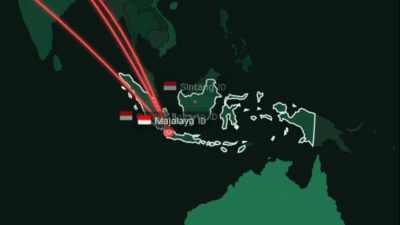
Hal ini merespons data dashboard FortiGuard Labs yang mencatat sekitar 350.600 aktivitas serangan siber ke Indonesia dalam 24 jam pada Sabtu (7/11/2026). Dilansir dari Tirto, Minggu (8/11/2026), dari jumlah itu, sekitar 214 ribu di antaranya menyasar sektor perbankan, keuangan, dan asuransi.
“Jadi, kita enggak bisa lihat cuma dari angka segitu saja, kayaknya gede banget. Itu kan usaha serangan. Terus dibandingkan periode yang sama tahun lalu bagaimana? Terus periode yang sama setiap hari berapa? Dari situ baru ambil kesimpulan,” kata Alfons.
Ia menilai, penyajian data serangan dalam rentang satu hari tanpa pembanding berpotensi menyesatkan. Alfons lantas membandingkan dengan data Badan Siber dan Sandi Negara (BSSN) yang mencatat miliaran anomali trafik per tahun.
“Lihat aja BSSN datanya. Itu 2025 berapa miliar serangan. Lalu, sehari 315.000 (serangan) itu gede atau kecil? Malah terlalu kecil gitu,” ujarnya.
BACA JUGA: 350 Ribu Aktivitas Serangan Siber Terdeteksi di Indonesia, Perbankan Jadi Target Utama
Menurut Alfons, angka 350.600 aktivitas di dashboard FortiGuard tidak menunjukkan bahwa pelaku berhasil membobol 350.600 sistem. Sensor Fortinet mendeteksi dan memblokir upaya serangan yang tercatat dalam angka tersebut. Ia mengibaratkan seperti kamera pengawas (CCTV) di kompleks perumahan yang merekam setiap orang mencoba membuka pagar. Bukan berarti ratusan ribu rumah kemalingan.
“Angka sekitar 350 ribu per hari juga bukan lonjakan luar biasa. Data lain bahkan mencatat rata-rata harian di Indonesia lebih tinggi dari itu. Di dashboard yang sama, Malaysia, Australia, dan Selandia Baru pada saat yang sama tercatat lebih banyak dari Indonesia,” tuturnya.
Lebih lanjut, Alfons mengkritik cara penyajian data ancaman siber yang cenderung menakut-nakuti tanpa penjelasan memadai. Ia menduga ada kepentingan komersial di baliknya.
“Jadi maksudnya kasih data yang benar. Jangan data sehari, data seminggu lu suruh orang panik. Data setahun, nah ini November naik tinggi. Kenapa? Karena AI? Kenapa? Data gitu, jangan cuma nakut-nakutin orang,” tegasnya.
Ia juga menyoroti media yang kerap menyamaratakan insiden di Jepang, Malaysia, dan Prancis sebagai bukti serangan siber masif. Padahal, kata Alfons, penyebabnya beragam. Kasus di Jepang, misalnya, melibatkan server PHP, sedangkan kasus di Prancis terjadi karena pemiliknya tidak memperbarui perangkat IoT.
“Yang di Prancis itu freezer dijebol. Itu karena IoT, enggak di-update. Di Malaysia, dari otoritasnya sendiri bilang itu Bank Rakyat, bank yang enggak pernah kedengeran gitu loh,” jelasnya.
Meski begitu, Alfons tetap mengingatkan tren serangan siber jangka panjang terus meningkat. Masyarakat perlu meningkatkan kewaspadaan dengan mengaktifkan autentikasi dua faktor (2FA), menjaga kerahasiaan OTP, mengakses layanan bank melalui aplikasi resmi atau alamat situs langsung, serta memeriksa mutasi rekening secara berkala.
“Kalau memang butuh panik, lu kasih data yang akurat. Ambil kesimpulan ini. Bukannya asal kasih data sehari dua hari langsung sodor suruh orang panik,” pungkasnya.
Sebelumnya, FortiGuard Labs melaporkan 350.600 aktivitas serangan siber ke Indonesia pada 7 November 2026. Pelaku serangan siber mencatat 214 ribu aktivitas yang menyasar sektor perbankan, keuangan, dan asuransi, serta 79 ribu aktivitas di sektor pemerintahan. Hingga kini, belum ada laporan resmi mengenai kebocoran data atau gangguan layanan bank nasional akibat insiden tersebut.